Pourquoi vos ampoules connectées n'ont rien à faire sur le même Wi-Fi que votre PC (et pourquoi les FAI français doivent agir)

Imaginez inviter un inconnu croisé dans la rue à dormir dans votre salon, en lui laissant les clés de votre coffre-fort sur la table basse.
Absurde ? C'est pourtant exactement ce que vous faites chaque fois que vous connectez une prise Wi-Fi à 12 €, un aspirateur robot ou une caméra d'entrée de gamme sur le même réseau que votre ordinateur de travail et votre NAS.
La seule posture saine en informatique domestique : ne faire confiance à rien.
Pas même aux machines qu'on administre soi-même, et encore moins à une armée de gadgets connectés bourrés de code propriétaire. La bonne nouvelle, c'est qu'il ne faut pas jeter votre domotique à la poubelle. Il suffit de la mettre en cage. La mauvaise, c'est que les fournisseurs d'accès français font tout pour vous en empêcher.
Le réseau plat : un open space pour cybercriminels
Par défaut, la box qui trône dans votre salon crée un réseau « plat ». Tout le monde est dans la même pièce, sans la moindre cloison. Votre smartphone, votre PC pro, vos sauvegardes personnelles et votre balance connectée partagent le même espace et peuvent librement se scanner entre eux.
Le problème ? Les objets connectés (IoT) sont des passoires assumées :
- Des mises à jour inexistantes : Un fabricant chinois de prises connectées n'a aucun intérêt financier à maintenir le firmware d'un produit vendu 10 € il y a trois ans. Vous le garderez pourtant branché jusqu'à ce qu'il grille.
- Une indiscrétion chronique : Beaucoup d'appareils « téléphonent à la maison » en permanence, envoyant des données vers des serveurs obscurs à l'autre bout de la planète.
- Du bruit réseau permanent : À force d'empiler les capteurs sur le même Wi-Fi, ils congestionnent le réseau local avec leurs requêtes incessantes.
Le jour où une faille est exploitée sur une ampoule ou une vieille TV connectée, l'attaquant ne reste pas coincé dans l'appareil. Grâce à votre réseau plat, il pivote immédiatement vers vos appareils de confiance.
Le VLAN + Pare-feu : le « bac à sable » qui change tout
La solution n'a rien d'une technologie spatiale, elle existe depuis des décennies en entreprise : les VLANs (réseaux locaux virtuels).
La beauté du VLAN, c'est qu'il ne demande pas de recâbler sa maison ni d'empiler des switchs supplémentaires. Tout passe par la même infrastructure physique, mais le trafic est cloisonné de manière étanche au niveau de la couche Ethernet. Un réseau pour vos PC et smartphones, un autre pour l'IoT, un pour les invités, un pour les caméras.
Mais attention au piège classique : créer un VLAN seul ne sert à rien. Sans règles de pare-feu, un routeur continuera bêtement de faire circuler le trafic entre vos différents sous-réseaux. C'est dans le pare-feu que se joue la vraie sécurité :
- L'isolation stricte : Vos prises connectées ont le droit d'accéder à Internet (si elles en ont besoin), mais ont l'interdiction absolue d'initier la moindre connexion vers votre PC ou votre NAS.
- La coupure totale du WAN : Un capteur ou une caméra qui n'a aucune raison de sortir sur Internet ? On lui coupe purement et simplement l'accès au monde extérieur.
- Les exceptions chirurgicales : Si vous utilisez un serveur domotique comme Home Assistant, vous n'ouvrez pas les vannes en grand ; vous autorisez uniquement les flux précis nécessaires entre votre serveur et vos équipements, tout en laissant passer les services vitaux (DNS, DHCP).
Résultat : vous gardez tout le confort de la maison connectée, sans jamais exposer vos données sensibles.
Box opérateurs françaises : la course aux gigabits, zéro pointé sur la sécurité
Voilà le vrai scandale. Sur un routeur tiers, une fonction qui devrait faire rougir tous les directeurs techniques des télécoms français :
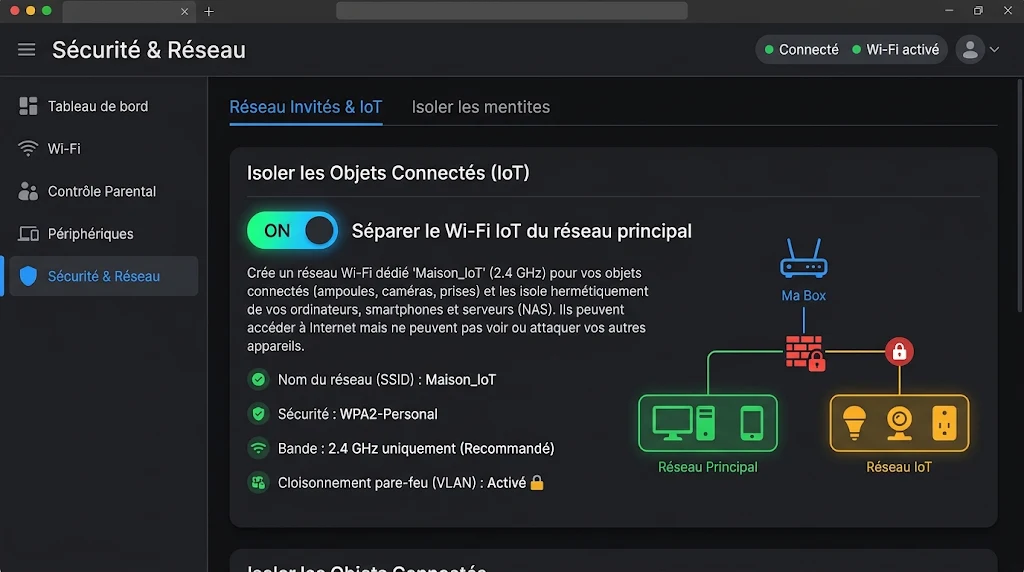
En France, avec les box d'Orange, Free, SFR ou Bouygues, ce simple clic n'existe pas.
Nos FAI se livrent une guerre marketing acharnée pour nous vendre du 8 Gb/s symétrique, du Wi-Fi 7 tri-bande et des designs de luxe.
Mais en matière d'hygiène réseau élémentaire, leurs box restent bloquées en 2010.
Si vous voulez isoler proprement votre IoT aujourd'hui, vous êtes condamné à acheter un routeur tiers (UniFi, ASUS, etc.) ou à monter un pare-feu dédié sous OPNsense, puis à batailler avec le mode bridge.
Cette passivité est indéfendable pour trois raisons :
- Le matériel est déjà capable de le faire. Les processeurs et les puces Wi-Fi embarqués dans les box modernes peuvent diffuser un second SSID tagué sur un VLAN interne sans même transpirer. Ce n'est pas un problème matériel, c'est un manque total de volonté produit.
- Le « Wi-Fi Invité » est un cache-misère. Souvent limité dans le temps, doté d'un portail captif ou incapable de forcer proprement une bande 2,4 GHz dédiée (indispensable pour la majorité des capteurs IoT), il n'a jamais été conçu pour héberger de la domotique de façon pérenne et pilotable depuis le réseau principal.
- Les FAI sont la première ligne de défense du pays. On ne peut pas demander à Madame et Monsieur Tout-le-Monde de configurer des règles de pare-feu L3 ou du tagging 802.1Q. La sécurité doit être native et activée par défaut (Security by Design). La box est le point de passage obligé de presque tous les foyers français : les opérateurs ont la responsabilité morale — et devraient avoir l'obligation réglementaire — de proposer un bouton « Activer le Wi-Fi Objets Connectés (Isolé) » dès le premier démarrage.
Tant que les FAI préféreront vendre de la bande passante brute plutôt que de la sécurité par défaut, des millions de foyers français resteront des passoirs numériques prêtes à rejoindre le prochain botnet géant.
En attendant qu'ils se décident à faire leur travail, prenez un après-midi, investissez dans un vrai routeur ou un mini-PC sous OPNsense, et verrouillez la porte. Voici un tutoriel pour du matériel Unifi (Ubiquiti).
Vos données valent bien mieux qu'une ampoule connectée.